
Види SSL-сертифікатів відрізняються двома речами: що саме перевіряє центр сертифікації перед видачею (DV, OV чи EV) і скільки адрес захищає один сертифікат (звичайний, Wildcard чи мультидоменний). Шифрування в усіх однакове — різниця в тому, яку інформацію про власника сайту підтверджено і скільки чекати на видачу. Розбираємо кожен тип на практиці: як проходить перевірка, що бачить відвідувач і коли переплачувати немає сенсу.
Зміст
Спершу головне: усі види SSL-сертифікатів шифрують однаково
Будь-який чинний сертифікат дає той самий рівень захисту даних. Формально сьогодні працює протокол TLS, а не SSL, але стара назва прижилася. Безкоштовний Let’s Encrypt і EV-сертифікат, що коштує в десятки разів дорожче, шифрують трафік однаково надійно — сучасними алгоритмами з ключами RSA 2048 біт або ECC. Види SSL-сертифікатів відрізняються лише обсягом перевірки власника та переліком доменів, які покриває сертифікат.
Види SSL-сертифікатів за рівнем перевірки
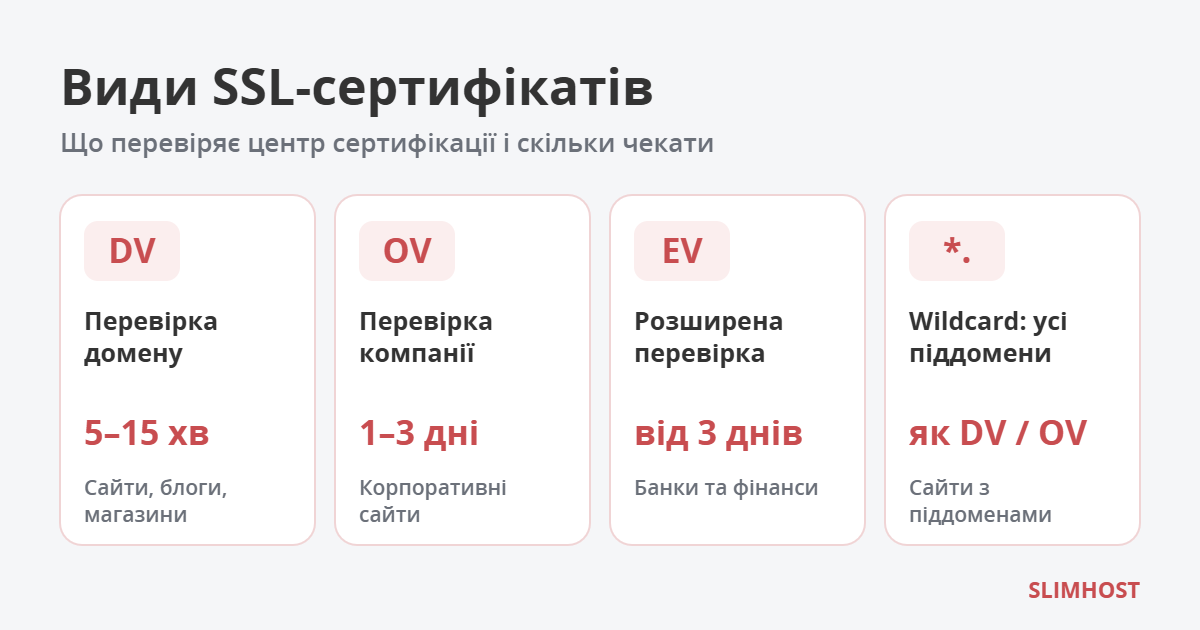
DV — перевірка домену
Центр сертифікації (CA) переконується лише в одному: ви контролюєте домен. Документи не потрібні, людина в процесі участі не бере. Підтвердити домен можна трьома способами:
- Email — лист із посиланням приходить на admin@, webmaster@ чи іншу службову адресу домену;
- DNS — до зони домену додається TXT- або CNAME-запис із заданим значенням;
- HTTP-файл — у певну папку сайту кладеться файл, який CA відкриває за прямим посиланням.
Якщо DNS або файл налаштовані правильно, сертифікат видається за кілька хвилин. У його даних вказано лише домен — назви компанії там немає. Цього достатньо для блогів, сайтів-візиток, лендингів, більшості інтернет-магазинів і онлайн-сервісів.
OV — перевірка організації
До перевірки домену додається перевірка компанії. CA звіряє назву, адресу та реєстраційні дані з офіційними реєстрами або діловими базами на кшталт Dun & Bradstreet, а також телефонує на номер компанії з публічного довідника, щоб підтвердити замовлення. Якщо дані в реєстрах актуальні, на це йде 1–3 робочі дні.
У результаті в сертифікаті з’являється поле «Організація» з юридичною назвою власника. Відвідувач побачить той самий замок, що й для DV, але назву компанії видно в деталях сертифіката. Саме такі види SSL-сертифікатів вимагають деякі партнери, тендерні майданчики та корпоративні політики безпеки.
EV — розширена перевірка
Найсуворіший рівень за правилами CA/Browser Forum. Окрім реєстрації, центр сертифікації підтверджує, що компанія справді працює і має фізичну адресу, а людина, яка замовляє сертифікат, має на це повноваження. Часто знадобиться лист від юриста чи бухгалтера. Терміни — від кількох днів до двох тижнів.
Колись EV давав «зелений рядок» із назвою компанії в адресному рядку, і саме за нього цей тип купували. У 2019 році Chrome (версія 77) і Firefox (версія 70) прибрали цей індикатор, тож тепер відвідувач не відрізнить EV від DV на око. EV має сенс там, де його прямо вимагають регулятори, платіжні партнери чи внутрішні правила: у банках, фінансових і страхових компаніях, великих платіжних сервісах.
Види SSL-сертифікатів за кількістю доменів
Другий поділ — за кількістю адрес. Ці види SSL-сертифікатів поєднуються з будь-яким рівнем перевірки, крім окремих обмежень для Wildcard.
Однодоменний
Захищає одну адресу, як правило у двох варіантах — example.com і www.example.com. Найпоширеніший вибір для окремого сайту.
Wildcard
Сертифікат на *.example.com захищає всі піддомени першого рівня: shop.example.com, mail.example.com, api.example.com — скільки б їх не було, включно з тими, що з’являться пізніше. Важливий нюанс: зірочка покриває лише один рівень, тож a.shop.example.com під такий сертифікат уже не потрапить. Основний домен example.com більшість комерційних центрів сертифікації додають автоматично, але це варто перевірити в описі конкретного сертифіката.
Wildcard буває рівня DV або OV, а EV-Wildcard правила галузі не дозволяють. Безкоштовний Wildcard від Let’s Encrypt отримати можна, але тільки через підтвердження DNS-записом, тож для автоматичного продовження потрібен доступ до DNS через API.
Мультидоменний (SAN, UCC)
Один сертифікат на кілька різних доменів: наприклад, example.com, example.net і example-shop.com.ua. Зручно, коли в однієї компанії кілька сайтів чи брендів і не хочеться стежити за десятком окремих сертифікатів. Зазвичай у ціну входить кілька доменів, а кожен наступний оплачується окремо. Є й гібрид — мультидоменний Wildcard, що поєднує обидва підходи.
Порівняння видів SSL-сертифікатів
Коротко всі види SSL-сертифікатів в одній таблиці:
| Вид | Що перевіряє CA | Скільки чекати | Що видно в сертифікаті | Кому підходить |
|---|---|---|---|---|
| DV | Контроль над доменом | Від кількох хвилин | Лише домен | Сайти, блоги, магазини |
| OV | Домен і реєстрацію компанії | 1–3 робочі дні | Домен і назву компанії | Корпоративні сайти, B2B, тендери |
| EV | Домен, компанію, її діяльність і повноваження замовника | Від кількох днів до 2 тижнів | Домен, компанію, юрисдикцію | Банки, фінанси, платіжні сервіси |
| Wildcard | Як DV або OV | Як DV або OV | *.домен | Сайти з багатьма піддоменами |
| Мультидоменний | Як DV, OV або EV | Як DV, OV або EV | Перелік доменів | Кілька сайтів однієї компанії |
Як обрати SSL-сертифікат: 5 запитань
Усі види SSL-сертифікатів закривають різні задачі, тож почніть із п’яти простих запитань:
- Скільки адрес треба захистити? Один сайт — звичайний сертифікат, багато піддоменів — Wildcard, кілька різних доменів — мультидоменний.
- Чи вимагає хтось підтвердження компанії? Якщо партнер, банк або тендерна документація прямо згадують OV чи EV — беріть відповідний рівень. Якщо ні, DV вистачить.
- Як швидко потрібен HTTPS? DV видається за хвилини, OV і EV — за дні, тож для запуску «на завтра» підійде лише DV.
- Хто стежитиме за продовженням? Терміни дії скорочуються (про це нижче), тому важлива автоматизація або провайдер, який перевипускає сертифікат за вас.
- Чи потрібна фінансова гарантія? Платні сертифікати мають гарантію центру сертифікації на випадок його помилки, і сума зростає від DV до EV. Для більшості сайтів це не головний критерій, але для фінансових сервісів — вагомий аргумент.
Поширені міфи про SSL
Довкола того, які бувають види SSL-сертифікатів, досі ходить чимало застарілих порад:
- «OV чи EV покращують позиції в Google». Ні. Пошуковик враховує сам факт HTTPS, а не вид сертифіката.
- «Безкоштовний сертифікат менш безпечний». Ні. Шифрування те саме, відрізняються термін дії, підтримка і гарантія.
- «Відвідувачі бачать різницю між DV та EV». З 2019 року фактично ні: замок у браузері однаковий.
- «Wildcard захищає все на домені». Лише один рівень піддоменів.
Терміни дії: що змінюється з 2026 року
CA/Browser Forum — об’єднання центрів сертифікації та розробників браузерів — поетапно скорочує максимальний термін дії публічних сертифікатів:
- з 15 березня 2026 року — до 200 днів;
- з 15 березня 2027 року — до 100 днів;
- з 15 березня 2029 року — до 47 днів.
Під ці обмеження підпадають усі види SSL-сертифікатів — DV, OV, EV і Wildcard. Купувати сертифікат на рік і довше можна й надалі, але в межах підписки його доведеться перевипускати кілька разів. Тож обираючи провайдера, дивіться, чи бере він перевипуск на себе. Подробиці — на сайті CA/Browser Forum.
Як визначити вид SSL-сертифіката на сайті
Відрізнити види SSL-сертифікатів на власному чи чужому сайті можна за хвилину, без спеціальних знань:
- Натисніть на значок ліворуч від адреси сайту в браузері та відкрийте відомості про з’єднання і сертифікат.
- Подивіться поле «Суб’єкт» (Subject). Якщо там лише домен (CN=example.com) — це DV. Якщо є назва компанії (O=…) — OV. Якщо додатково вказані юрисдикція та реєстраційний номер — EV.
- У полі «Альтернативні імена суб’єкта» (Subject Alternative Name) видно, які домени покриває сертифікат: запис *.example.com означає Wildcard, кілька різних доменів — мультидоменний.
- Там само вказано, хто видав сертифікат (Let’s Encrypt, Sectigo, DigiCert тощо) і до якої дати він дійсний.
Адміністраторам зручніше перевірити те саме з термінала:
openssl s_client -connect example.com:443 -servername example.com </dev/null 2>/dev/null | openssl x509 -noout -subject -issuer -dates -ext subjectAltNameКоманда виведе власника, видавця, дати дії та перелік доменів у сертифікаті.
Що підготувати для OV та EV
На відміну від DV, ці види SSL-сертифікатів вимагають підготовки. Щоб перевірка пройшла без затримок, заздалегідь подбайте про таке:
- Актуальні дані в реєстрі. Назва, адреса і телефон компанії в заявці мають збігатися з відомостями в офіційному реєстрі. Найчастіша причина затримок — стара адреса чи телефон у довідниках.
- Робочий телефон компанії. Центр сертифікації телефонує на номер із публічного джерела, а не на мобільний із заявки.
- Доступ до пошти чи DNS домену — для перевірки контролю над доменом, як і для DV.
- Для EV — підтвердження повноважень людини, яка замовляє сертифікат, і часто лист від юриста чи бухгалтера з підтвердженням даних компанії.
- Запит на підпис сертифіката (CSR) з точною юридичною назвою в полі «Organization». Його генерують на сервері або в панелі хостингу.
Якщо все готово, OV зазвичай видають за 1–3 робочі дні, EV — протягом тижня. Помилки в даних можуть розтягнути процес на кілька тижнів, тож перевірте реєстр ще до подання заявки.
Скільки коштують різні види SSL-сертифікатів
Ціна залежить від рівня перевірки, кількості доменів і бренду центру сертифікації:
- Безкоштовний DV — Let’s Encrypt: без фінансової гарантії і з коротким терміном дії, але цілком придатний для більшості сайтів.
- Платний DV — найдоступніший комерційний варіант. У SLIMHOST — від 250 грн на рік.
- Wildcard — у нашому прайсі коштує приблизно у 8–11 разів дорожче за DV того самого бренду. Вигідний, коли піддоменів багато або вони часто додаються.
- OV — дорожчий за DV через ручну перевірку компанії.
- EV — найдорожчий: за ціною стоять найретельніша перевірка та найбільша гарантія.
Переплачувати варто лише за те, що дає реальну користь: перевірку компанії, коли її вимагають, або Wildcard, коли піддоменів багато. Для решти сайтів платний DV чи навіть безкоштовний Let’s Encrypt — правильний вибір серед усіх видів SSL-сертифікатів.
SSL-сертифікати в SLIMHOST
На віртуальному хостингу SLIMHOST безкоштовний сертифікат Let’s Encrypt підключається для кожного сайту і продовжується автоматично. Якщо потрібен платний сертифікат, у розділі SSL-сертифікати доступні два популярні види SSL-сертифікатів:
- DV для одного домену — GoGetSSL Domain SSL, Sectigo PositiveSSL, RapidSSL Standard, від 250 грн на рік;
- Wildcard для всіх піддоменів — GoGetSSL Wildcard, Sectigo PositiveSSL Wildcard, RapidSSL Wildcard.
Сертифікат видається за кілька хвилин після підтвердження домену, а встановлення і перевипуск ми робимо безкоштовно — зокрема й ті, яких тепер вимагають скорочені терміни дії.
Часті запитання
Який SSL-сертифікат потрібен інтернет-магазину?
Більшості магазинів досить DV: дорожчі види SSL-сертифікатів не шифрують дані покупців надійніше, а платіжні системи працюють на своїй стороні з власними сертифікатами. OV варто розглянути, якщо магазин продає юрособам або цього вимагає партнер.
Чи можна перейти з DV на OV без простою сайту?
Так. Новий сертифікат встановлюється замість старого, і відвідувачі не помітять заміни. Головне — замовити OV заздалегідь, бо перевірка компанії займає кілька днів.
Чи захищає Wildcard основний домен?
У більшості комерційних Wildcard-сертифікатів — так, example.com додається автоматично. Перед покупкою перевірте це в описі конкретного сертифіката.
Чи впливають види SSL-сертифікатів на швидкість сайту?
Ні. Встановлення захищеного з’єднання займає частки секунди і залежить від налаштувань сервера — HTTP/2 чи HTTP/3, кешування сесій, — а не від рівня перевірки. Усі види SSL-сертифікатів працюють однаково швидко.
Що буде, якщо сертифікат закінчиться?
Браузери покажуть повноекранне попередження «Ваше з’єднання не захищене», і більшість відвідувачів закриють сайт. Тому потрібне автоматичне продовження або нагадування заздалегідь.